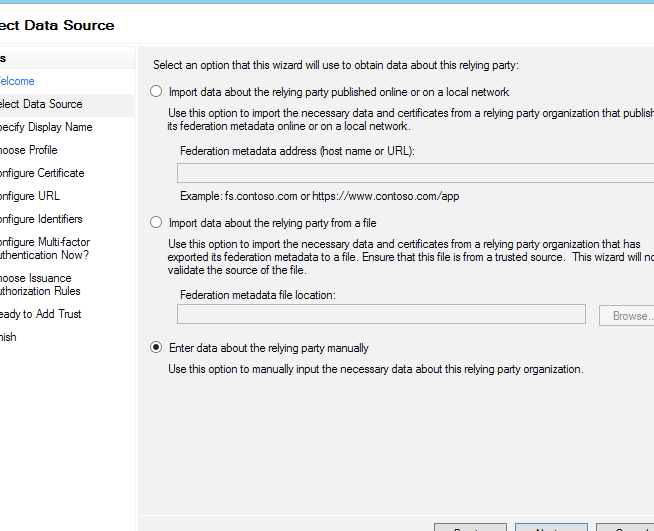
I en verden hvor cybersikkerhed og effektivitet går hånd i hånd er sso eksempel opsætning blevet en afgørende faktor for mange virksomheder. Vi ønsker at dele vigtige indsigter omkring, hvordan denne teknologi kan hjælpe organisationer med at strømline deres adgang til forskellige systemer. Med Single Sign-On (SSO) kan vi reducere kompleksiteten af brugeradgang og forbedre den generelle sikkerhed.
I denne artikel vil vi gennemgå de vigtigste skridt i en vellykket SSO-opsætning samt fremhæve fordelene ved at implementere dette system i vores organisationer. Vi vil også dække almindelige udfordringer, som virksomheder møder under opsætningsprocessen, og hvordan man effektivt overvinder dem. Er du klar til at optimere din virksomheds adgangskontrol? Lad os dykke ned i detaljerne om sso eksempel opsætning sammen!
SSO Eksempel Opsætning For Små Virksomheder
For små virksomheder kan opsætning af SSO (Single Sign-On) virke som en kompleks opgave, men det behøver ikke at være tilfældet. En velkonfigureret SSO-løsning kan ikke kun forbedre sikkerheden, men også optimere brugeroplevelsen ved at gøre adgang til forskellige applikationer mere strømlinet. Her vil vi gennemgå nogle praktiske trin og overvejelser for at implementere SSO effektivt i en lille virksomhed.
Vigtige værktøjer til SSO
Når vi taler om sso eksempel opsætning, er det vigtigt at vælge de rigtige værktøjer og teknologier. Nogle af de mest populære muligheder inkluderer:
- Okta: En cloud-baseret løsning, der tilbyder omfattende identitetsstyring.
- OneLogin: Giver brugerne mulighed for hurtigt at få adgang til alle deres applikationer med ét login.
- Auth0: En fleksibel identitetsløsning, der passer godt til både små og store virksomheder.
Disse værktøjer tilbyder forskellige funktionaliteter og prispunkter, så det er vigtigt for os at vurdere vores specifikke behov før valg af leverandør.
Trin-for-trin guide til opsætning
- Identificér applikationer: Start med at kortlægge de applikationer, som medarbejderne bruger regelmæssigt.
- Vælg en SSO-leverandør: Baseret på vores behov og budget, vælg den mest passende løsning fra ovenstående liste.
- Integration af brugere: Importér eksisterende brugerkonti fra nuværende systemer ind i den valgte SSO-løsning.
- Konfigurér adgangsrettigheder: Definer roller og rettigheder for hver brugergruppe for at sikre korrekt adgangsniveau.
- Test systemet grundigt: Før vi går live, er det afgørende at teste hele opsætningen med et udvalg af brugere.
At følge disse trin sikrer en glidende overgang til et centraliseret login-system.
Eksempler på succesfuld implementering
Flere små virksomheder har oplevet markante forbedringer efter implementeringen af SSO:
| Virksomhed | Resultater ved sso eksempel opsætning |
|---|---|
| Virksomhed A | Reducerede login-tid med 50%. |
| Virksomhed B | Forbedrede medarbejderens tilfredshed betydeligt. |
Disse eksempler viser tydeligt fordelene ved effektiv sso eksempel opsætning i praksis. Ved at tage skridtene beskrevet ovenfor kan små virksomheder drage fordel af øget sikkerhed og bedre brugeroplevelser uden unødvendig kompleksitet.
Vigtige Overvejelser Ved Implementering Af SSO
Implementeringen af SSO (Single Sign-On) i vores virksomhed kræver grundige overvejelser for at sikre, at løsningen både er effektiv og sikker. En af de første ting, vi skal tage højde for, er integrationen med eksisterende systemer. Det er vigtigt at forstå, hvordan SSO-løsningen vil interagere med vores nuværende applikationer og databaser. Herunder skal vi vurdere, om der er behov for yderligere tilpasninger eller udvikling.
Et andet centralt aspekt ved implementering er brugeroplevelsen. Vi ønsker ikke kun at gøre det nemmere for brugerne at logge ind, men også sikre, at de føler sig trygge ved den nye løsning. Derfor bør vi involvere medarbejderne tidligt i processen og indsamle deres feedback omkring den ønskede funktionalitet.
Vi bør også overveje følgende faktorer:
- Sikkerhed: Valg af en SSO-løsning skal inkluderer stærke autentificeringsmetoder som multifaktorautentifikation (MFA) for at beskytte mod uautoriseret adgang.
- Skalerbarhed: Vores valgte løsning skal kunne vokse sammen med virksomheden og håndtere et stigende antal brugere og applikationer.
- Omkostninger: Det er vigtigt at have et klart billede af både direkte og indirekte omkostninger ved implementeringen af SSO, herunder licensafgifter og eventuelle driftsomkostninger.
Ved nøje overvejelse af disse punkter kan vi minimere risikoen for problemer under implementeringen samt maksimere fordelene ved vores sso eksempel opsætning.
Trin Til At Konfigurere En Effektiv SSO Løsning
For at sikre en effektiv SSO opsætning, er der flere trin, vi skal følge. Disse trin vil ikke kun hjælpe med at implementere løsningen korrekt, men også optimere brugeroplevelsen og sikkerheden. Lad os gennemgå de vigtigste skridt i denne proces.
1. Vælg den rette SSO-løsning
Det første skridt er at vælge den rigtige SSO-løsning, der passer til vores behov. Vi bør overveje følgende faktorer:
- Kompatibilitet: Løsningen skal kunne integreres med de applikationer og systemer, vi allerede bruger.
- Brugervenlighed: Det er essentielt, at løsningen har et intuitivt interface for både administratorer og brugere.
- Support og vedligeholdelse: En god leverandør tilbyder support samt regelmæssige opdateringer til systemet.
Ved at prioritere disse faktorer kan vi finde en løsning, der understøtter vores sso eksempel opsætning på bedst mulige måde.
2. Konfiguration af autentificeringsmetoder
Når vi har valgt en løsning, skal vi konfigurere autentificeringsmetoderne. Det inkluderer:
- Multifaktorautentifikation (MFA): Dette er en fremragende metode til at forbedre sikkerheden ved loginprocessen.
- Single Sign-On protokoller: Vi skal beslutte os for hvilke protokoller som SAML eller OAuth2 der vil blive anvendt baseret på vores specifikke krav.
En grundig konfiguration af disse metoder sikrer ikke blot høj sikkerhed men også hurtigere adgang for brugerne.
3. Test og evaluering
Inden lancering er det vigtigt at teste hele systemet grundigt:
- Brugeraccepttest (UAT): Involver medarbejdere i testfasen for at få feedback om deres oplevelse med SSO-løsningen.
- Sikkerhedstest: Gennemfør penetrationstests for at identificere eventuelle sårbarheder før løsningen går live.
Ved nøje tests kan vi opdage og løse problemer tidligt i processen, hvilket reducerer risikoen for komplikationer efter implementeringen.
4. Udrulning og overvågning
Når alle tests er gennemført og eventuelle fejl rettet, kan vi udrulle løsningen:
- Træningssessioner: Det anbefales at arrangere træningssessioner for medarbejderne så de bliver fortrolige med den nye løsning.
- Overvågning af systemet: Efter lanceringen bør vi have systematisk overvågning på plads for hurtigt at identificere potentielle problemer eller brud på sikkerheden.
Disse trin bidrager til en vellykket implementering af vores sso eksempel opsætning og sikrer en positiv oplevelse både nu og i fremtiden.
Fordele Ved Centralt Brugeradministration I Organisationer
Centralt brugeradministration i organisationer tilbyder en række fordele, der kan forbedre både sikkerhed og effektivitet. Dette system muliggør en ensartet tilgang til håndtering af brugere og deres adgangsrettigheder på tværs af forskellige applikationer. En af de mest markante fordele er reduktionen af administrative byrder, da vi kan centralisere alle brugeroplysninger ét sted.
En vigtig aspekt ved centralt brugeradministration er den forbedrede sikkerhed. Ved at have kontrol over adgangen til vores systemer kan vi hurtigere identificere og reagere på potentielle trusler. Desuden gør det os i stand til at implementere politikker som multi-faktor autentifikation mere effektivt.
Effektivitet gennem automatisering
Automatiseringen af brugeradministrationsprocesserne sparer tid og ressourcer. Vi slipper for manuelt at opdatere hver enkelt applikation, når en medarbejder ændrer stilling eller forlader virksomheden. I stedet opdateres alle oplysninger automatisk, hvilket også minimerer risikoen for menneskelige fejl.
Forbedret overholdelse af regler
Med et centralt administrationssystem bliver det lettere at overholde lovgivningsmæssige krav og interne politikker. Vi kan nemmere føre tilsyn med, hvem der har adgang til følsomme informationer, samt sikre, at adgangen bliver revurderet løbende. Det giver os tryghed i forbindelse med compliance-kravene.
Bedre brugeroplevelse
Endelig bidrager centralt brugeradministration også til en bedre oplevelse for medarbejderne. Gennem Single Sign-On (SSO) løsninger får brugerne mulighed for at logge ind på flere systemer med blot én adgangskode. Det reducerer frustration og øger produktiviteten, da medarbejderne hurtigt kan få adgang til de værktøjer, de har brug for i deres daglige arbejde.
Ved at integrere disse elementer i vores sso eksempel opsætning skaber vi ikke kun et mere sikkert miljø men også et mere strømlinet workflow indenfor organisationen.
Sikkerhedsaspekter Ved SSO Opsætning
Når vi implementerer en Single Sign-On (SSO) løsning, er det vigtigt at være opmærksom på de sikkerhedsaspekter, der følger med. SSO kan forbedre brugeroplevelsen og effektiviteten, men det kan også udgøre en risiko, hvis det ikke konfigureres korrekt. Derfor bør vi overveje flere faktorer for at sikre, at vores sso eksempel opsætning er både sikker og effektiv.
For at beskytte mod potentielle trusler skal vi fokusere på følgende nøgleområder:
- Kryptering af data: Vi bør altid sørge for, at al kommunikation mellem brugeren og SSO-systemet er krypteret. Dette gælder især under login-processen for at forhindre uautoriseret adgang til følsomme oplysninger.
- Målrettede adgangsrettigheder: Det er essentielt at implementere politikker om minimale rettigheder baseret på brugerens rolle i organisationen. Dette vil begrænse adgangen til kun de systemer og data, som hver enkelt medarbejder har brug for.
- Regelmæssig overvågning: Vi bør etablere rutiner for løbende overvågning af adgangen til vores systemer. Dette gør os i stand til hurtigt at identificere mistænkelig aktivitet eller brud på sikkerheden.
Sikring af autentifikation
En anden vigtig komponent ved SSO opsætning er sikring af autentifikationsmetoderne. Ved at anvende multi-faktor autentifikation (MFA) kan vi øge sikkerheden betydeligt. MFA kræver, at brugerne bekræfter deres identitet gennem yderligere metoder udover blot adgangskoden, hvilket reducerer risikoen for hackning betydeligt.
Sikkerhedsopdateringer og vedligeholdelse
Løbende opdateringer af software og systemer spiller også en central rolle i sikringen af vores SSO-løsninger. Vi skal sikre os, at alle komponenter regelmæssigt opdateres med de nyeste sikkerhedspatches og forbedringer for derved minimere muligheden for sårbarheder.
I sidste ende kræver en effektiv sso eksempel opsætning et helhedsorienteret fokus på sikkerhed fra start til slut. Ved nøje overvejelser omkring disse aspekter kan vi skabe et mere sikkert miljø uden at gå på kompromis med brugeroplevelsen eller produktiviteten.