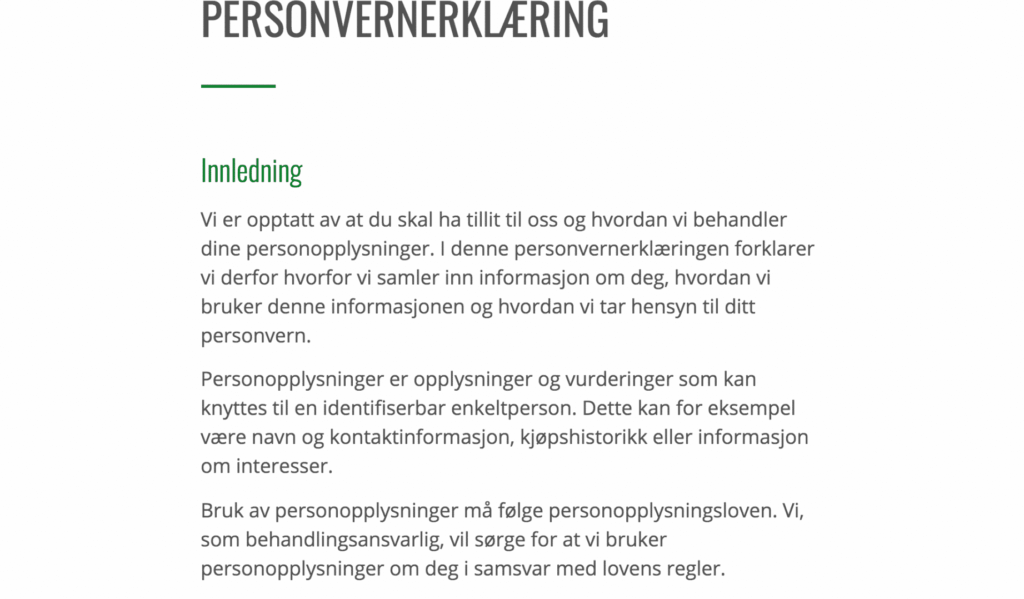
I en verden hvor databeskyttelse er mere vigtig end nogensinde før er det afgørende at have en klar og præcis personvernerklæring eksempel. Vores personvernerklæring fungerer som et vigtigt redskab til at informere brugerne om, hvordan vi indsamler, opbevarer og beskytter deres data. I denne artikel vil vi udforske de væsentlige krav til indhold i en personvernerklæring og give konkrete eksempler på, hvad der skal inkluderes.
Vi vil også se på de juridiske aspekter ved udarbejdelsen af en personvernerklæring samt hvorfor det er essentielt for enhver virksomhed at overholde disse krav. Har du nogensinde spekuleret på, hvad der præcist skal stå i din egen erklæring? Vi inviterer dig til at dykke ned i emnet med os og opdage alt det nødvendige for at sikre dine kunders tillid.
Personvernerklæring Eksempel På Effektiv Formulering
En effektiv personvernerklæring skal være klar, præcis og let at forstå. Når vi udarbejder et eksempel på en personvernerklæring, er det vigtigt at inkludere essentielle elementer, der ikke blot opfylder lovgivningskravene, men også bygger tillid hos brugerne. Herunder præsenterer vi et eksempel på formuleringer, der kan anvendes som grundlag for en solid personvernerklæring.
Nøgleelementer i Formuleringen
For at sikre, at vores personvernerklæring er effektiv, bør den indeholde følgende nøgleelementer:
- Identifikation af dataansvarlig: Det er afgørende at tydeliggøre, hvem der er ansvarlig for indsamlingen og behandlingen af personoplysninger.
- Formål med databehandling: Vi skal klart definere formålet med indsamlingen af data. Eksempler kunne være forbedring af brugeroplevelsen eller levering af tjenester.
- Typer af indsamlede oplysninger: Vi bør specificere hvilke typer oplysninger vi indsamler såsom navne, e-mailadresser og betalingsinformation.
- Brugernes rettigheder: Vores erklæring skal informere brugerne om deres rettigheder i forhold til de indsamlede oplysninger. Dette inkluderer retten til indsigt, berigtigelse og sletning.
Eksempel på Formulering
Her følger et konkret eksempel på formulering i en personvernerklæring:
“Vi værdsætter dit privatliv og stræber efter at beskytte dine personlige oplysninger. Denne erklæring forklarer hvordan vi indsamler, bruger og beskytter dine data.
Som dataansvarlig vil [Virksomhedens navn] kun behandle dine oplysninger til de angivne formål som f.eks. behandling af ordrer og kommunikation vedrørende vores tjenester.”
Ved at følge disse retningslinjer skaber vi ikke blot en juridisk korrekt dokumentation men også en positiv oplevelse for vores brugere gennem åbenhed omkring håndtering af deres informationer.
Krav Til Indhold I En Personvernerklæring
For at sikre, at vores personvernerklæring opfylder både lovgivningsmæssige krav og brugernes forventninger, er det vigtigt at inkludere specifikke elementer. Disse krav kan variere afhængigt af den relevante databeskyttelseslovgivning, men der er generelle standarder, som alle virksomheder bør følge.
Lovgivningsmæssige Krav
Når vi udarbejder en personvernerklæring eksempel, skal vi huske følgende lovgivningsmæssige aspekter:
- Gennemsigtighed: Brugerne skal informeres klart om, hvordan deres data bliver indsamlet og behandlet.
- Rettigheder: Vi skal beskrive de rettigheder, som brugerne har i forhold til deres data. Dette inkluderer retten til adgang, berigtigelse og sletning af oplysninger.
- Databehandleraftaler: Hvis vi samarbejder med tredjeparter om behandling af data, skal disse aftaler også nævnes for at vise ansvarlighed.
Indholdselementer
Udover de lovgivningsmæssige krav bør vores personvernerklæring indeholde flere centrale elementer:
- Identitet og kontaktoplysninger: Oplysninger om virksomheden samt kontaktinformation for spørgsmål vedrørende databeskyttelse.
- Formål med databehandling: En klar beskrivelse af formålene bag indsamlingen af data.
- Typer af data: Detaljer om hvilke typer personlige oplysninger der indsamles.
- Opbevaringsperiode: Information om hvor længe data vil blive opbevaret.
- Sikkerhedsforanstaltninger: Hvordan vi beskytter brugerdata mod uautoriseret adgang eller brud.
Ved at inkludere disse elementer sikrer vi ikke kun overholdelse af reglerne men også skaber tillid hos vores brugere ved at være åbne omkring håndtering af deres informationer.
Vigtigheden Af At Have En Tydelig Personvernerklæring
En tydelig personvernerklæring er afgørende for at opbygge tillid mellem os og vores brugere. Når vi klart kommunikerer, hvordan vi håndterer personoplysninger, reducerer vi risikoen for misforståelser og skaber et mere positivt forhold til dem, der benytter sig af vores tjenester. Uden en klar erklæring kan brugerne føle sig usikre på, hvordan deres data bliver behandlet, hvilket kan føre til bekymringer og i værste fald tab af kunder.
For at understøtte vigtigheden af en tydelig personvernerklæring kan vi overveje følgende aspekter:
- Retligt ansvar: En veludformet erklæring hjælper os med at opfylde lovgivningsmæssige krav og undgå potentielle bøder.
- Brugerengagement: Når brugerne føler sig trygge ved vores databehandling, er de mere tilbøjelige til at engagere sig med vores virksomhed.
- Konkurrencefordel: I en tid hvor databeskyttelse er i fokus, kan en gennemsigtig tilgang give os en fordel over konkurrenterne.
Ved at tage disse faktorer i betragtning sikrer vi ikke kun overholdelse af reglerne men fremmer også et stærkere bånd til vores brugere gennem åbenhed og ærlighed.
Hvordan Man Tilpasser En Personvernerklæring Til Din Virksomhed
For at tilpasse en personvernerklæring til vores virksomhed er det vigtigt at tage højde for flere nøglefaktorer. En standardiseret erklæring kan ikke dække alle de specifikke behov og krav, som varierer fra virksomhed til virksomhed. Ved at skræddersy vores personvernerklæring sikrer vi, at den præcist afspejler, hvordan vi håndterer data i forbindelse med vores tjenester.
Identificer Dine Datakilder
Det første skridt i tilpasningen er at kortlægge, hvilke typer oplysninger vi indsamler. Dette inkluderer:
- Personlige oplysninger: Navn, adresse, e-mail osv.
- Brugeradfærd: Data om, hvordan brugerne interagerer med vores hjemmeside eller app.
- Tekniske data: IP-adresser, browserversioner og enhedsoplysninger.
Ved klart at identificere disse datakilder kan vi bedre informere brugerne om deres rettigheder og hvordan deres data vil blive behandlet.
Definer Formålet Med Databehandlingen
Næste trin er at specificere formålet med databehandlingen. Vi skal overveje følgende spørgsmål:
- Hvad gør vi med de indsamlede oplysninger?
- Er formålet begrundet i lovgivning eller legitime interesser?
At være transparent omkring formålene giver brugerne mulighed for at forstå hvorfor deres information er nødvendig og skaber tillid.
Skab Klarhed Om Brugerens Rettigheder
Vores personvernerklæring bør også tydeligt angive brugerens rettigheder i forhold til deres data. Dette kan inkludere:
- Retten til indsigt: Brugere skal kunne anmode om adgang til deres egne data.
- Retten til berigtigelse: Muligheden for at få korrigeret ukorrekte oplysninger.
- Retten til sletning: Under hvilke betingelser kan brugeren kræve sine oplysninger slettet?
Ved klart at definere disse rettigheder viser vi respekt for brugerens privatliv og opfylder juridiske krav.
Hold Erklæringen Opdateret
Endelig er det vigtigt løbende at revidere og opdatere vores personvernerklæring i takt med ændringer i lovgivning eller virksomhedens praksis. En dynamisk tilgang sikrer, at erklæringen altid afspejler den aktuelle situation og fortsat overholder gældende regler.
Ved systematisk at følge disse trin kan vi skabe en effektiv og relevant personvernerklæring eksempel, der ikke blot opfylder lovkravene men også styrker forholdet mellem os og vores brugere gennem åbenhed og ansvarlighed.
Fælles Fejl At Undgå Ved Udarbejdelse Af Personvernerklæringer
Det er afgørende at være opmærksom på de mest almindelige fejl, når vi udarbejder vores personvernerklæring. Disse fejl kan ikke kun føre til misforståelser blandt brugerne, men også resultere i juridiske konsekvenser for vores virksomhed. Ved at identificere og undgå disse faldgruber kan vi sikre, at vores erklæring er både effektiv og overholder gældende lovgivning.
Manglende Klarhed
En af de mest udbredte fejl er manglende klarhed i formuleringen af erklæringen. Hvis brugerne ikke umiddelbart kan forstå, hvad deres data vil blive anvendt til, skaber det usikkerhed og mistillid. Det er vigtigt at bruge klart og enkelt sprog, så alle brugere kan følge med.
Ufuldstændige Oplysninger
Vi skal sikre os, at alle relevante oplysninger er inkluderet i vores personvernerklæring. At udelade væsentlige detaljer såsom hvilke typer data der indsamles eller hvordan de opbevares og beskyttes kan føre til alvorlige problemer. Vores erklæring bør derfor dække følgende punkter:
- Hvilke data indsamles?
- Hvordan behandles disse data?
- Hvem har adgang til dem?
Ignorering Af Brugerens Rettigheder
En anden hyppig fejl er ikke at anerkende brugerens rettigheder korrekt. Det er nødvendigt at informere brugerne om deres rettigheder i forhold til deres personlige oplysninger. Dette inkluderer retten til indsigt, berigtigelse og sletning af data. Hvis vi ignorerer dette aspekt, underminerer vi tilliden hos vores brugere.
Ved aktivt at undgå disse fælles fejl kan vi skabe en mere effektiv personvernerklæring eksempel, som både beskytter brugerens privatliv og styrker relationen mellem virksomheden og dens kunder gennem gennemsigtighed og ansvarlighed.