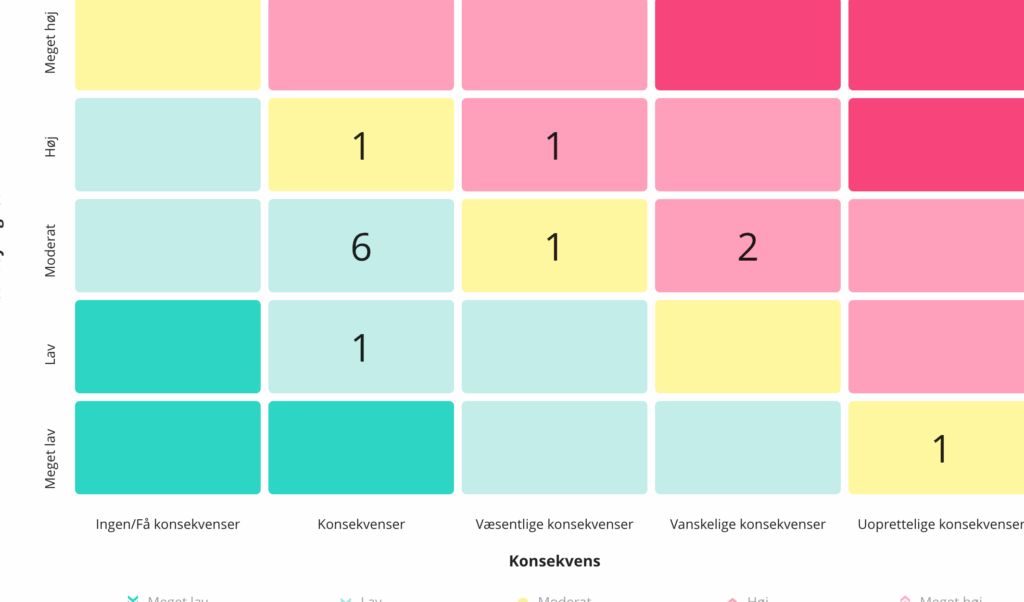
I en verden, hvor data er guld, er det afgørende at forstå, hvordan vi beskytter vores informationer. Hvordan sikrer vi os, at vores datahåndtering er i overensstemmelse med GDPR? En effektiv måde at gøre dette på er gennem en grundig risikovurdering. I denne artikel dykker vi ned i, hvad en GDPR risikovurdering eksempel indebærer, og hvordan det kan hjælpe os med at identificere og minimere potentielle risici.
Vi vil guide jer gennem de vigtigste trin i risikovurderingsprocessen og give jer konkrete eksempler, så I kan se, hvordan det hele hænger sammen. Ved at forstå og implementere disse principper kan vi ikke kun overholde lovgivningen, men også opbygge tillid hos vores kunder. Lad os sammen udforske, hvordan en effektiv risikovurdering kan styrke vores databeskyttelsesstrategi.
Hvad Er GDPR Risikovurdering?
GDPR risikovurdering hjælper organisationer med at identificere, vurdere og prioritere risici for persondata. Vi ser på, hvordan denne proces udføres, og hvilke elementer den omfatter.
En risikovurdering involverer flere nøgletrin:
Identifikation af data: Vi starter med at kortlægge hvilke personoplysninger der behandles, samt hvordan de indsamles, lagres og anvendes.
Vurdering af risici: Her vurderer vi sandsynligheden for databrud og de potentielle konsekvenser disse kan have for enkeltpersoner.
Prioritering af risici: Det er vigtigt at rangordne identificerede risici ud fra deres severity, så vi kan fokusere på de mest kritiske først.
Tilrettelæggelse af foranstaltninger: Vi planlægger og implementerer foranstaltninger til at mindske risici, f.eks. adgangskontrol eller kryptering af data.
Opfølgning og revision: Regelmæssig evaluering af risikovurderingen sikrer, at vores databeskyttelse forbliver effektiv og ajourført.
Implementeringen af GDPR risikovurdering styrker ikke kun overholdelsen af lovgivningen, men opbygger også tillid hos kunderne. Det skaber en kultur af ansvarlig datahåndtering i organisationen.
Formålet Med Risikovurdering
Formålet med risikovurdering er at identificere og minimere potentielle trusler mod persondata. Vi sikrer, at organisationer overholder GDPR ved at skabe struktur i datahåndteringen og formere tillid blandt kunderne.
Identificering Af Data
Identificeringen af data er det første skridt i risikovurderingen. Vi skal kortlægge, hvilke typer data vi behandler, samt hvor disse data opbevares. De vigtigste elementer i identifikationen omfatter:
Persondata: Identifikationsoplysninger som navn og adresse.
Sensitive oplysninger: Data som race, sundhed og politisk tilhørsforhold.
Behandling:** Afgøre, hvordan data bliver samlet, opbevaret og anvendt.
Datakilder: Udspring af data, som f.eks. kunder, medarbejdere eller tredjeparter.
Ved at forstå disse dimensioner skaber vi et solidt grundlag for risikovurderingen.
Vurdering Af Risikoer
Risikovurdering kræver en systematisk tilgang for at vurdere, hvorvidt visse situationer kan true sikkerheden af vores data. Vi fokuserer på at bestemme sandsynligheden for hændelser og deres potentielle påvirkninger. Nøglepunkter i vurderingen inkluderer:
Sandsynlighed: Hvor likely er det, at en risiko vil realisere sig?
Indvirkning: Hvilke konsekvenser vil en hændelse have for organisationen?
Risikoprofil: Sammenhængen mellem sandsynlighed og indvirkning skaber en generel risikooversigt.
Prioritering: Afgrænse, hvilke risici der kræver omgående handling.
Vurderingen udføres løbende for at tilpasse sig nye trusler og sikre, at vores data forbliver beskyttede.
Eksempler På Risikovurdering
Risikovurdering er afgørende for at sikre overholdelse af GDPR. Her præsenterer vi to praktiske eksempler, der demonstrerer, hvordan risikovurderinger kan anvendes.
Praktisk Eksempel 1
I en organisation, der håndterer sundhedsdata, er det vigtigt at vurdere risici for personfølsomme oplysninger. Eksemplet kan opdeles i følgende trin:
Identifikation: Kortlæg hvilke typer sundhedsdata der behandles.
Risikovurdering: Vurdér sandsynligheden for datalæk og deres indvirkning på enkeltpersoner.
Prioritering: Prioriter de identificerede risici, hvor høj risiko kræver øjeblikkelig handling.
Foranstaltninger: Implementér tekniske og organisatoriske foranstaltninger som kryptering og adgangskontrol.
Opfølgning: Gennemgå og revider vurderingen løbende for at tilpasse sig nye trusler.
Praktisk Eksempel 2
I en e-handelsvirksomhed er kundedata i centrum. Her er et eksempel på en risikovurdering:
Identifikation: Identificer hvilke kundedata, der indsamles, herunder navne, adresser og betalingsoplysninger.
Risikovurdering: Vurdér mulighederne for hacking af kundedata og konsekvenserne heraf.
Prioritering: Fastlæg hvilke risici der kræver prioritet, som f.eks. brud på betalingsdata.
Foranstaltninger: Indfør foranstaltninger, som to-faktor autentificering og regelmæssige sikkerhedsopdateringer.
Opfølgning: Evaluer risikovurderingen på kvartalsbasis for at sikre, at den er opdateret.
Disse eksempler viser, hvordan risikovurdering anvendes i forskellige sammenhænge. Det danner grundlag for styring af datasikkerhed og opfyldelse af lovkrav.
Værktøjer Til Risikovurdering
Når vi gennemfører en risikovurdering i forhold til GDPR, er det essentielt at anvende de rette værktøjer. Vore værktøjer styrker evalueringen af potentielle trusler mod persondata og hjælper med at skabe en struktureret tilgang. Her er nogle af de vigtigste værktøjer, vi bør overveje:
Risk Management Frameworks: Disse rammer giver en struktureret metode til at identificere, vurdere og prioritere risici. Eksempler inkluderer ISO 27001 og NIST.
Datakortlægning: Værktøjer til datakortlægning hjælper os med at visualisere, hvilke data der indsamles og behandles. Det kan f.eks. være Data Flow Mapping-software.
Risikoanalyseværktøjer: Specialiserede analyseredskaber gør det muligt for os at vurdere sandsynligheden for hændelser og deres indvirkning. Eksempler inkluderer FAIR og OCTAVE.
Softwaresikkerhedsværktøjer: Disse værktøjer kontrollerer applikationer og systemer for sårbarheder. Eksempler er Veracode og Checkmarx.
Compliance Management Tools: Værktøjer som OneTrust og LogicGate hjælper os med at sikre, at vi overholder lovgivningen i vores databehandling.
Træningsprogrammer: At træne medarbejdere i databeskyttelse er afgørende. Værktøjer som KnowBe4 og SANS tilbyder kurser i GDPR-forpligtelser.
Vi kan vælge flere af disse værktøjer, alt efter vores specifikke behov og den type data, vi behandler. Kombinationen af flere værktøjer giver en mere omfattende tilgang til risikovurdering. At anvende disse værktøjer sammen med en systematisk risikovurdering sikrer, at vi identificerer trusler korrekt og implementerer effektive foranstaltninger for at beskytte persondata.
Implementering Af Risikovurdering
Implementering af risikovurdering kræver en systematisk tilgang, der sikrer, at processerne for datasikkerhed er grundigt integrerede. Vi følger et klart sæt trin, der hjælper os med at opnå den nødvendige overholdelse af GDPR og beskytte persondata effektivt. Her er de vigtigste skridt til implementering af risikovurdering:
Identifikation af data: Vi kortlægger, hvilke typer persondata organisationen behandler, herunder både almindelige og følsomme oplysninger. Dette trin danner fundamentet for den videre vurdering.
Vurdering af risici: Vi analyserer sandsynligheden for potentielle hændelser og vurderer deres indvirkning på datasikkerhed. Denne proces skaber et klart billede af risikoprofilen og mulige trusler.
Prioritering af risici: Når vi har identificeret og vurderet risici, prioriterer vi dem ud fra alvorligheden. Det sikrer, at vi fokuserer på de mest kritiske risici først.
Tilrettelæggelse af foranstaltninger: For hver prioriteret risiko implementerer vi passende foranstaltninger for at minimere eller eliminere truslerne. Det kan omfatte tekniske løsninger eller organisatoriske ændringer.
Opfølgning og revision: Vi gennemfører regelmæssige opfølgnings- og revisionsprocesser for at sikre, at vores risikovurdering forbliver relevant. Det giver os mulighed for at tilpasse vores strategier i takt med nye trusler og ændringer i databehandlingen.
Disse trin danner grundlaget for en robust risikovurderingsproces, som ikke blot sikrer GDPR-overholdelse men også styrker tilliden til vores datasikkerhed. Desuden bør vi anvende relevante værktøjer til støtte for risikovurderingen, hvilket omfatter:
Risk Management Frameworks: Værktøjer som ISO 27001 og NIST tilbyder strukturerede tilgang til risikostyring.
Data-kortlægningsværktøjer: Disse værktøjer giver os mulighed for at visualisere og forstå databehandlingsaktiviteter bedre.
Risikoanalyseværktøjer: Værktøjer som FAIR og OCTAVE hjælper os med at gennemføre dybdegående risikoanalyser.
Softwaresikkerhedsværktøjer: Værktøjer som Veracode og Checkmarx sikrer, at applikationer ikke introducerer nye sikkerhedsrisici.
Compliance management tools: Værktøjer som OneTrust og LogicGate understøtter vores arbejde med overholdelse af lovgivning.
Uddannelsesprogrammer til medarbejdere: Disse programmer sikrer, at alle medarbejdere er opdaterede og kender til databeskyttelse.
Ved at anvende disse redskaber sammen med vores strukturerede tilgang opnår vi en omfattende metode til risikovurdering, der effektivt beskytter persondata og opretholder vores ansvarlighed som databehandlere.
Konklusion
Risikovurdering er en uundgåelig del af vores arbejde med at sikre data i overensstemmelse med GDPR. Ved at følge de beskrevne trin kan vi effektivt identificere og håndtere risici, hvilket hjælper os med at beskytte persondata og opbygge tillid hos vores kunder.
Ved at anvende de relevante værktøjer og metoder kan vi skabe en stærk kultur for datasikkerhed. Det er ikke kun en lovpligtig opgave men også en strategisk fordel for vores organisation. Lad os forblive proaktive og sikre, at vores datahåndtering altid er ansvarlig og effektiv.